2026年11月5日現在、アサヒグループホールディングスを襲った大規模サイバー攻撃は、事業面では復旧が進み、商品の受注・出荷も正常化しています。しかし、問題は物流の回復だけでは終わっていません。2026年7月17日には、個人情報が漏えいした可能性のある対象範囲が改めて公表され、お客様相談室への問い合わせ情報だけで152.5万件、取引先関係者についても37.8万件が追加で対象に含まれました。
発端は2025年9月29日に発生したランサムウェア攻撃です。攻撃者はグループ内拠点のネットワーク機器を経由して侵入し、管理者権限を不正取得したうえで複数のサーバーを暗号化しました。その影響はアサヒビール、アサヒ飲料、アサヒグループ食品の受注・出荷業務に広がり、決算業務や個人情報管理にも及びました。2026年7月には財務報告に係る内部統制の重要な不備も公表されています。
【2026年11月最新】アサヒグループへのサイバー攻撃は現在どうなった?
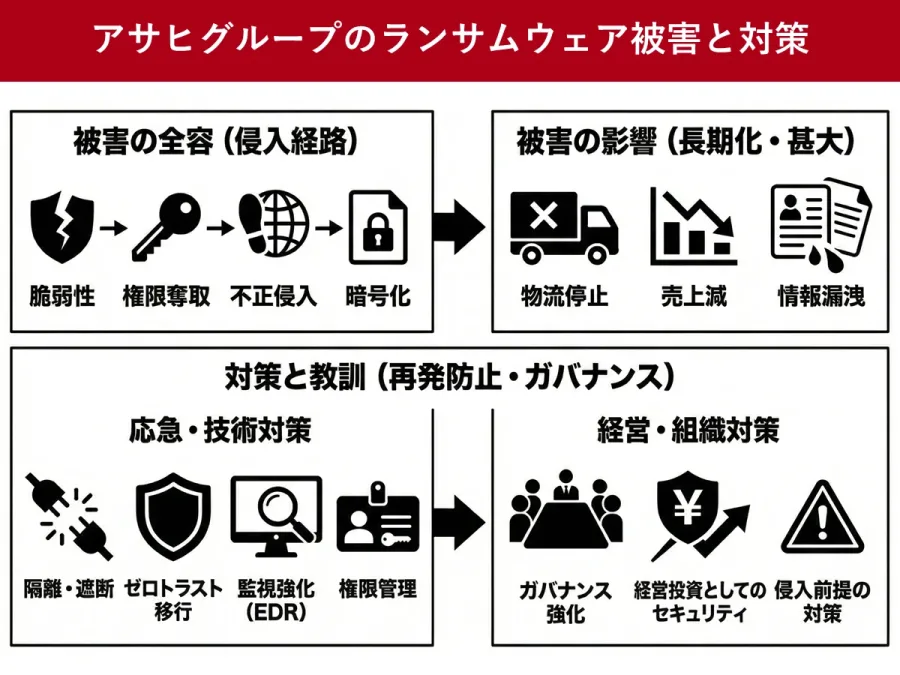
まず押さえておきたいのは、2026年11月現在、攻撃によって停止した商品供給・物流の問題と、個人情報漏えいの問題は、それぞれ異なる段階にあるという点です。
アサヒグループホールディングスの2026年2月18日付発表によると、アサヒビール、アサヒ飲料、アサヒグループ食品の3社で停止していた受注・出荷関連システムは段階的に復旧しました。電子受発注システム(EOS)による受注も2025年12月に再開し、配送リードタイムの制限についても2026年2月までに通常化しています。
加えて、アサヒビールについては、2026年4月7日に一部の終売商品などを除く全商品の出荷が再開されました。アサヒ飲料やアサヒグループ食品でも商品供給の回復が進み、物流面の大きな制約は解消されています。
一方、個人情報については2026年7月17日に追加の調査結果が発表されました。漏えいの可能性を完全には否定できない情報も対象に含める形で範囲が見直され、取引先関係者の情報37.8万件が新たに加わっています。
また、同年7月27日には、2025年12月期の内部統制報告書について、財務報告に係る内部統制に開示すべき重要な不備があったと公表しました。これは、単なるシステム復旧では解決しない、組織の情報管理体制に関わる課題を示しています。
したがって、現在の状況を整理すると、物流・商品供給は復旧済みですが、情報漏えいへの対応とセキュリティーガバナンスの改善は引き続き重要な課題です。
【侵入経路を解明】2025年9月のランサムウェア攻撃はどのように起きたのか
アサヒグループのサイバー攻撃について、重要な手掛かりとなったのが、2026年2月18日に公表された調査結果です。
当初はサーバーの暗号化によるシステム障害として発表されましたが、その後の外部専門機関による調査で、攻撃者が侵入してからランサムウェアを実行するまでの流れが明らかになりました。
侵入の約10日前から内部ネットワークを調査アサヒグループの説明によると、攻撃者はシステム障害が発生する約10日前、グループ内拠点に設置されたネットワーク機器を経由して内部ネットワークに侵入しました。
侵入の正確な日時は特定されていません。ただし、攻撃者はその後、主要なデータセンターに入り込み、パスワードの脆弱性を突いて管理者権限を不正取得したことが確認されています。
加えて、奪取したアカウントを利用して内部ネットワークを探索し、主に業務時間外に複数のサーバーへの侵入と偵察を繰り返していたとされています。
つまり、9月29日のシステム障害が発生する以前から、攻撃者はネットワーク内部で活動していたことになります。
2025年9月29日午前7時、ランサムウェアが実行2025年9月29日午前7時ごろ、アサヒグループのシステムで障害が発生しました。
調査の過程で暗号化されたファイルが発見され、ランサムウェアによる攻撃だったことが判明します。ネットワークに接続されていた複数のサーバーと、一部の従業員用パソコン端末のデータが暗号化されました。
同日午前11時ごろ、同社は被害の拡大を防ぐためネットワークを遮断し、データセンターを隔離しました。
加えて、約300拠点を結ぶネットワークやリモートアクセスVPN、クラウドとの専用通信回線なども遮断。攻撃が別のシステムへ広がることを防ぐ措置を優先しました。
ただし、この対応によってデータセンター内の業務システムにもアクセスできなくなり、受注や出荷、社内業務、決算処理などに大きな影響が生じました。
攻撃の原因は何だったのか?今回の侵入経路について、アサヒグループが公表した内容から要点は3つあります。
- グループ内拠点にあるネットワーク機器を経由した不正侵入。
- パスワードの脆弱性を突いた管理者権限の不正取得。
- 取得したアカウントを利用した内部ネットワークの探索と複数サーバーへの攻撃。
さらに2026年7月27日の内部統制に関する発表では、日本リージョンの一部の情報システム基盤において、規程に基づく運用管理やアクセス権限管理が十分に実施されていなかったことが明らかになりました。
ここから読み取れるのは、単純なウイルス感染ではなく、システムの接続経路、認証、管理者権限、日常的な運用管理が複合的に関係したセキュリティー上の問題だったということです。
【被害の実態と復旧経緯】アサヒビール・アサヒ飲料の物流はいつ正常化した?
今回の攻撃で特に深刻だったのは、製造設備そのものだけでなく、商品を注文し、出荷し、取引先へ届けるための情報システムが停止したことです。
アサヒビールの工場では2025年10月2日から製造を再開し、主力商品の一部出荷も始まりました。しかし、製造できることと、通常どおり注文を受けて商品を配送できることは別問題です。
受注・出荷システムが止まったため、営業担当者らによる手作業での受注・出荷対応を余儀なくされました。商品供給は需要の大きい主力商品を優先する方式となり、通常時と同じ商品構成には戻りませんでした。
サイバー攻撃から物流正常化までの時系列| 時期 | 主な出来事 | 影響・進展 |
|---|---|---|
| 2025年9月29日 | サイバー攻撃発生 | サーバー暗号化、受注・出荷システムなどが停止 |
| 2025年10月2日 | アサヒビール全6工場で製造再開 | スーパードライなど一部商品の出荷再開 |
| 2025年10月8日 | 情報流出の疑いを公表 | インターネット上で流出が疑われる情報を確認 |
| 2025年10月14日 | 個人情報流出の可能性を発表 | 情報漏えいの影響範囲を調査 |
| 2025年11月27日 | 情報漏えい調査結果を公表 | 漏えい確認情報と漏えいのおそれのある情報を区分 |
| 2025年12月2日 | アサヒグループ食品のEOS受注再開 | システムによる受注を再開 |
| 2025年12月3日 | アサヒビール・アサヒ飲料のEOS受注再開 | 電子受発注による業務を再開 |
| 2026年2月18日 | 調査結果と再発防止策を公表 | 物流全体の正常化を報告 |
| 2026年4月7日 | アサヒビールの全商品の出荷再開 | 一部終売商品などを除き供給制限を解消 |
| 2026年7月17日 | 漏えいのおそれのある情報を再整理 | 取引先関係者37.8万件を追加公表 |
| 2026年7月27日 | 内部統制の重要な不備を公表 | 情報システムの運用管理上の課題が明らかに |
復旧状況を理解するうえで、2026年2月と4月の違いは重要です。
アサヒグループホールディングスは2月18日の発表で、配送のリードタイムが通常化し、物流業務全体が正常化したと説明しました。
ただし、この時点でアサヒビールの全商品が出荷できるようになっていたわけではありません。主力商品を優先した出荷体制が続いており、取り扱い品目数は段階的に拡大していました。
2026年3月11日には、アサヒビールが4月7日に全商品の出荷を再開する方針を明らかにしました。その後、4月7日に一部の終売商品などを除く全商品の出荷再開に至っています。
アサヒ飲料やアサヒグループ食品についても商品供給の回復が進み、物流の正常化が確認されています。
売上への影響も無視できない規模だったアサヒグループが2026年2月18日に公表した2025年10~12月の累計売上金額は、前年同期比で次の水準でした。
- アサヒビール:8割台前半。
- アサヒ飲料:7割程度。
- アサヒグループ食品:9割程度。
2025年12月時点の取り扱い品目数は、アサヒビール107品目、アサヒ飲料350品目、アサヒグループ食品944品目でした。
特にアサヒビールでは、商品供給の制限が販売に直接影響しました。工場が稼働していても、注文を受ける仕組みや配送体制が正常でなければ、売上を従来の水準に戻すことは難しいのです。
今回の事例は、企業のサイバー攻撃対策がIT部門だけの問題ではなく、製造、営業、物流、財務を含む事業継続全体の問題であることを示しました。
【個人情報漏えいの真相】152.5万件は本当に流出したのか?
今回のアサヒサイバー攻撃で、多くの人が気にしているのが個人情報の問題です。
2026年7月17日の公式発表では、お客様相談室への問い合わせ情報152.5万件が、漏えいのおそれのある情報として引き続き対象に含まれています。加えて、取引先関係者37.8万件が新たに追加されました。
ただし、ここで注意したいのは、漏えいが確認された情報と、漏えいのおそれがある情報は同じではないという点です。
152.5万件の対象はお客様相談室への問い合わせ情報アサヒビール、アサヒ飲料、アサヒグループ食品の各社のお客様相談室に問い合わせをした人の情報が対象です。
対象となる可能性がある情報は、次のとおりです。
- 氏名
- 性別
- 住所
- 電話番号
- メールアドレス
ここでいう152.5万件は、実際に152.5万人分の情報が第三者に渡ったと確定した数字ではありません。あくまで漏えいのおそれがある対象情報の件数です。
2026年7月17日に追加された個人情報の対象範囲2026年7月17日のアサヒグループホールディングスの発表では、漏えいのおそれがある個人情報が次の5区分に整理されました。
- お客様相談室への問い合わせ者:152.5万件。氏名、性別、住所、電話番号、メールアドレス。
- 祝電・弔電などの慶弔対応を実施した社外関係者:11.7万件。氏名、住所、電話番号。
- 従業員・退職者:10.7万件。氏名、生年月日、性別、住所、電話番号、メールアドレスなど。
- 従業員・退職者の家族:16.2万件。氏名、生年月日、性別。
- 取引先の役員・従業員、個人事業主など:37.8万件。氏名、生年月日、性別、住所、電話番号、メールアドレスなど。
5区分を単純合算すると約228.9万件です。ただし、この数字は公表された各区分の件数を足したもので、重複を除いた実人数を意味するものではありません。
また、アサヒグループは、1件ごとに列挙されたすべての情報が含まれているわけではないと説明しています。
実際に漏えいが確認された情報は何件?2026年2月18日時点で、同社が漏えいを確認した個人情報は次のとおりです。
- 従業員・退職者:5,117件。
- 取引先の役員・従業員、個人事業主など:110,396件。
合計すると115,513件です。7月17日の発表では、この確認済み情報の内容に訂正はないとされています。
なお、従業員の5,117件は、漏えいのおそれがある従業員情報の件数にも含まれています。確認済み件数と漏えいのおそれのある件数を単純に足し合わせると、二重計上になる可能性があります。
クレジットカード情報やサーバー内のデータはどうなった?アサヒグループは、今回の対象となった個人情報にクレジットカード情報は含まれていないと説明しています。
また、2026年7月17日の追加発表では、データセンターのサーバー内に保存されていた個人情報について、外部への流出が確認された事実はないとしています。
一方で、一部の従業員用パソコン端末から情報が窃取されたことは確認されています。そのため、サーバー内の情報が外部流出した事実が確認されていないことと、今回の攻撃で個人情報が一切流出していないことは、同じ意味ではありません。
この違いが、152.5万件などの大規模な情報を「漏えいのおそれ」の対象として取り扱う理由にもつながっています。
【再発防止策を検証】アサヒのゼロトラスト・セキュリティ対策は何が変わった?
アサヒグループは2026年2月18日に、今回の攻撃を踏まえた再発防止策とガバナンス体制の強化を公表しました。
中心となるのは、侵入経路そのものをなくすこと、仮に侵入されても被害を広げないこと、そして異常を早期に発見して迅速に復旧できる体制を整えることです。
1. リモートアクセスVPN装置の全面廃止今回の攻撃では、グループ内拠点のネットワーク機器が侵入経路となりました。
これを受け、同社はネットワーク機器からの再侵入を防ぐため、リモートアクセスVPN装置の全面廃止を掲げています。
あわせて、古い通信経路の排除や、外部侵入リスクを抱えるデバイスの廃止など、ネットワーク構成の再設計を進めています。
2. ゼロトラストモデルへの移行重要な対策の一つが、ゼロトラストモデルへの移行です。
ゼロトラストとは、社内ネットワークに接続しているという理由だけで安全と判断せず、ユーザー、端末、接続先などをアクセスのたびに検証する考え方です。
アサヒグループは、従業員用パソコンをゼロトラストモデルに対応した専用端末へ完全移行する方針を示しました。
また、パソコン端末からのデータ窃取リスクを抑えるため、データのクラウド保管への一本化や、クラウドデータ利用時に端末へキャッシュを残さない対策も進めています。
3. EDRの強化とネットワーク分離EDR(Endpoint Detection and Response)は、パソコンやサーバーなどの端末を監視し、不審な動きを検知して対処するセキュリティー技術です。
同社は全パソコン端末のEDR設定強化に加え、クラウド環境での監視も強化するとしています。
そのほか、次の対策を掲げています。
- 全システムでのネットワーク分離と接続制限。
- ログ分析システムの強化と監視・遮断の自動化。
- 全システムのパスワード変更と認証・権限管理の強化。
- 管理者アカウントの作成・変更・削除の自動化。
- ペネトレーションテストと脅威調査の継続実施。
- バックアップの強化と復旧訓練の定期実施。
再発防止策を評価するうえで見逃せないのが、2026年7月27日の発表です。
アサヒグループホールディングスは、2025年12月期の内部統制報告書において、財務報告に係る内部統制に開示すべき重要な不備があり、内部統制は有効ではないと判断したことを公表しました。
同社の説明によると、情報システムや情報セキュリティーに関する規程自体は整備されていたものの、日本リージョンの一部の情報システム基盤では、規程に基づく運用管理やアクセス権限管理が十分に実施されていませんでした。
つまり、セキュリティー規則を定めるだけでは不十分であり、実際に現場で守られているかを継続的に確認する仕組みに課題があったということです。
是正策として同社は、次の3点を掲げています。
- 管理者権限を含むアクセス権限管理の不備を是正する。
- 情報セキュリティー委員会の統括下で運用状況を定期的に監視する。
- 重要システムについてFit & Gap分析を行い、規程上の要件と実際の運用との差を改善する。
なお、内部統制の重要な不備という評価は、財務諸表そのものが不正だったという意味ではありません。同社は必要な修正を連結財務諸表に反映したと説明しており、監査報告における監査意見は無限定適正意見でした。
今回の発表からは、システムの技術的な再構築に加え、ルールの運用状況を経営レベルで監督することが再発防止の重要な課題になっていると分かります。
【二次被害の可能性】アサヒの個人情報が悪用される危険はある?
個人情報が漏えいした可能性があると聞くと、最も心配になるのは、詐欺メールや不審な電話、なりすましなどに情報が悪用されることです。
アサヒグループは2026年7月17日の発表で、情報漏えいのおそれがある対象者に順次通知していることを説明しました。また、同日時点では、不正利用などを含む二次被害の事実は確認されていないとしています。
ただし、二次被害が確認されていないことは、将来的な悪用の可能性が完全になくなったことを意味しません。
想定される二次被害のリスク今回の対象情報には、氏名、住所、電話番号、メールアドレスなどが含まれる可能性があります。これらが第三者に悪用された場合、一般的には次のようなリスクが考えられます。
- 標的型フィッシング:実在する企業名や問い合わせ履歴を装ったメール・SMSによる誘導。
- 不審な電話:氏名などを把握した相手からの勧誘や個人情報の聞き出し。
- なりすまし:流出した情報を利用した第三者による本人への接触。
- 詐欺的な請求:実在する企業や取引先を装った金銭請求。
これらは個人情報が悪用された場合に一般的に想定される危険であり、アサヒの事案で実際に発生したと確認された被害ではありません。
対象者が今すぐ確認したい4つのポイントお客様相談室への問い合わせ経験がある人や、取引先としてアサヒグループと関係していた人は、次の点に注意してください。
- 通知の有無を確認する:アサヒグループから個人情報に関する連絡が届いていないか確認する。
- 不審なメールやSMSに注意する:個人情報やパスワード、認証コードを要求する連絡には慎重に対応する。
- 不審な電話に個人情報を伝えない:相手が企業名や氏名を知っていても、本人確認を慎重に行う。
- 公式窓口で確認する:不安がある場合は、通知に記載された連絡先を鵜呑みにせず、公式に公表された問い合わせ窓口を確認する。
特に注意したいのは、相手が氏名や住所などを知っているからといって、正規の企業関係者だと判断しないことです。情報の一部を知っている相手ほど、信頼させる話し方をする可能性があります。
また、今回の公表ではクレジットカード情報は対象に含まれていません。ただし、他のサービスで同じパスワードを使い回している場合は、サービスごとに異なるパスワードを設定するなど、基本的なアカウント管理も見直しておきたいところです。
【プロの結論】アサヒのサイバー攻撃から見えた企業セキュリティーの本当の課題
今回のアサヒグループの事案は、サイバー攻撃によって一時的にシステムが停止したというだけの問題ではありません。侵入、情報窃取、業務停止、物流の混乱、個人情報への対応、財務報告の遅延という複数の問題が連鎖しました。
特に注目したいのは、2026年2月に物流が正常化した後も、7月に個人情報の対象範囲が見直され、さらに内部統制の重要な不備が公表されたことです。
これは、企業のサイバーセキュリティーを評価する際に、単純な「システム復旧済み」という説明だけでは不十分であることを示しています。
復旧と安全性は別の評価軸サイバー攻撃を受けた企業の復旧状況を見る際には、次の3つを分けて考える必要があります。
- 事業復旧:受注、出荷、製造、物流などが通常の状態に戻ったか。
- 情報保護:漏えいした情報の範囲が特定され、対象者への通知や二次被害対策が行われているか。
- 再発防止:侵入経路の排除、権限管理、監視体制、バックアップ、経営監督が実際に機能しているか。
アサヒグループの場合、事業復旧は2026年4月までに大きく前進しました。一方、個人情報への対応と内部統制の改善については、引き続き公表内容を確認する必要があります。
企業に求められるのはゼロトラストだけではないゼロトラストやEDRの導入は、現在の企業セキュリティーにおいて重要な対策です。しかし、どれほど高度な技術を導入しても、管理者アカウントの管理やアクセス権限の運用が不十分であれば、攻撃者に侵入の機会を与える可能性があります。
今回の事案で特に重要なのは、規程の整備と現場での実行状況に差があったという点です。
再発防止を本当に実効性のあるものにするには、技術面の対策だけでなく、定期的な監査、権限の棚卸し、従業員教育、経営層による監督、そして復旧訓練を継続しなければなりません。
アサヒグループが2026年7月に公表した内部統制の重要な不備は、こうした運用面の課題を考えるうえで重要な情報です。
アサヒのサイバー攻撃の現在に関するよくある質問(FAQ)
Q1:アサヒグループのサイバー攻撃は2026年11月現在、完全に復旧していますか?
A1:商品供給・物流面では復旧しています。物流業務全体は2026年2月までに正常化し、アサヒビールも4月7日に一部終売商品などを除く全商品の出荷を再開しました。ただし、個人情報漏えいへの対応や情報セキュリティーの改善は別途続いています。
Q2:アサヒの個人情報152.5万件は実際に流出したのですか?
A2:152.5万件は、お客様相談室への問い合わせ者について漏えいのおそれがあるとされた情報の件数です。152.5万件すべての外部流出が確認されたわけではありません。実際に漏えいが確認された情報については、2026年2月18日時点で従業員・退職者5,117件、取引先関係者110,396件が公表されています。
Q3:2026年7月に追加された37.8万件とは何ですか?
A3:取引先の役員・従業員、個人事業主およびその従業員などに関する個人情報です。氏名、生年月日、性別、住所、電話番号、メールアドレスなどが対象となる可能性があります。漏えいが確定した37.8万人という意味ではありません。
Q4:今回の攻撃でクレジットカード情報も流出しましたか?
A4:アサヒグループの公表では、今回の対象となる個人情報にクレジットカード情報は含まれていません。
Q5:個人情報が悪用された事例はありますか?
A5:2026年7月17日の公式発表時点では、不正利用などを含む二次被害は確認されていません。ただし、今後の不審なメールや電話には注意が必要です。
Q6:アサヒグループはどのような再発防止策を進めていますか?
A6:VPN装置の全面廃止、ゼロトラスト対応端末への移行、EDRの強化、ネットワーク分離、管理者権限の厳格化、監視体制の強化、バックアップと復旧訓練の改善などを進めています。
アサヒグループホールディングスへのサイバー攻撃は、2025年9月29日のランサムウェア侵入から始まり、受注・出荷システムの停止、商品供給の制限、個人情報漏えいの調査へと影響が広がりました。
2026年11月現在、物流面では2026年2月までに正常化し、アサヒビールも4月7日に一部終売商品などを除く全商品の出荷を再開しています。事業活動は大きく回復しました。
しかし、7月17日には漏えいのおそれがある個人情報の対象範囲が見直され、お客様相談室関係の152.5万件に加えて、取引先関係者37.8万件などが公表されました。さらに7月27日には、情報システムの運用管理や権限管理に関する内部統制上の重要な不備も明らかになっています。
今回の事案から見えてくるのは、サイバー攻撃への対応はシステムを復旧させれば終わるものではないということです。情報を守る仕組み、業務を止めない仕組み、そして組織全体でセキュリティーを監督する仕組みがそろって初めて、信頼回復につながります。
今後の注目点は、アサヒグループが公表したゼロトラストや権限管理の強化をどこまで実効性のある運用に定着させられるか、そして個人情報の対象者への対応と二次被害防止を継続できるかです。
物流の復旧は大きな前進ですが、今回のサイバー攻撃から得られた教訓を組織全体のセキュリティー改革につなげられるかが、アサヒグループの今後を判断する要点になります。
主な根拠資料: アサヒグループホールディングスの2026年2月18日付調査・再発防止策発表、7月17日付個人情報に関する追加発表、7月27日付内部統制報告、TBS NEWS DIGの物流復旧報道などを照合しています。